
隨著生成式 AI 與大型語言模型(LLM)加速落地,企業與開發團隊對於地端 AI 開發環境的需求急劇上升。地端開發不僅能確保核心數據與機密資產的隱私安全,更能提供零延遲的實驗與測試反饋。然而,地端 AI 開發長期以來面臨著硬體架構異質化、軟體生態系碎片化(Software Fragmentation),以及背景 AI 代理(AI Agent)權限控管困難等諸多挑戰。
為了徹底解決這些工程痛點,NVIDIA 與 Microsoft 深度合作,推出以 NVIDIA RTX Spark 為核心的 AI 開發環境,並結合 Windows 作業系統層級的 Microsoft Execution Containers(MXC) 安全架構。本文將深入剖析 RTX Spark 的軟體堆疊、開發流程體驗、預裝環境配置,以及 MXC 如何為地端 AI Agent 打造兼具極致效能與企業級安全的開發與運行平台。
》延伸閱讀:NVIDIA RTX Spark vs. DGX Spark:地端AI開發者如何選擇?
零代碼重構:貫穿「筆電到資料中心」的 CUDA 統一生態系
對於工程團隊而言,導入新硬體架構時最大的隱憂莫過於「軟體生態系的碎片化」。若地端開發環境所使用的 API、量化工具或推論引擎與雲端資料中心不相容,工程師便需要針對不同平台編寫並維護多套程式碼,這將帶來巨大的維護成本與極高的重構風險。
NVIDIA 在 RTX Spark 上延續了其最強大的競爭壁壘——完整的 NVIDIA CUDA 平台與 AI 技術堆疊。RTX Spark 使用的並非閹割版或特定過濾後的 API,而是通用於所有 NVIDIA 數據中心、工作站與雲端 GPU 產品線的同一套軟體堆疊。這種架構保證了無縫的工作流遷移(Seamless Workflow Migration),實現了「從小筆電到資料中心完全統一」的極致開發體驗。
在實際開發範式中,團隊能夠將開發生命週期無縫劃分為三個階段:
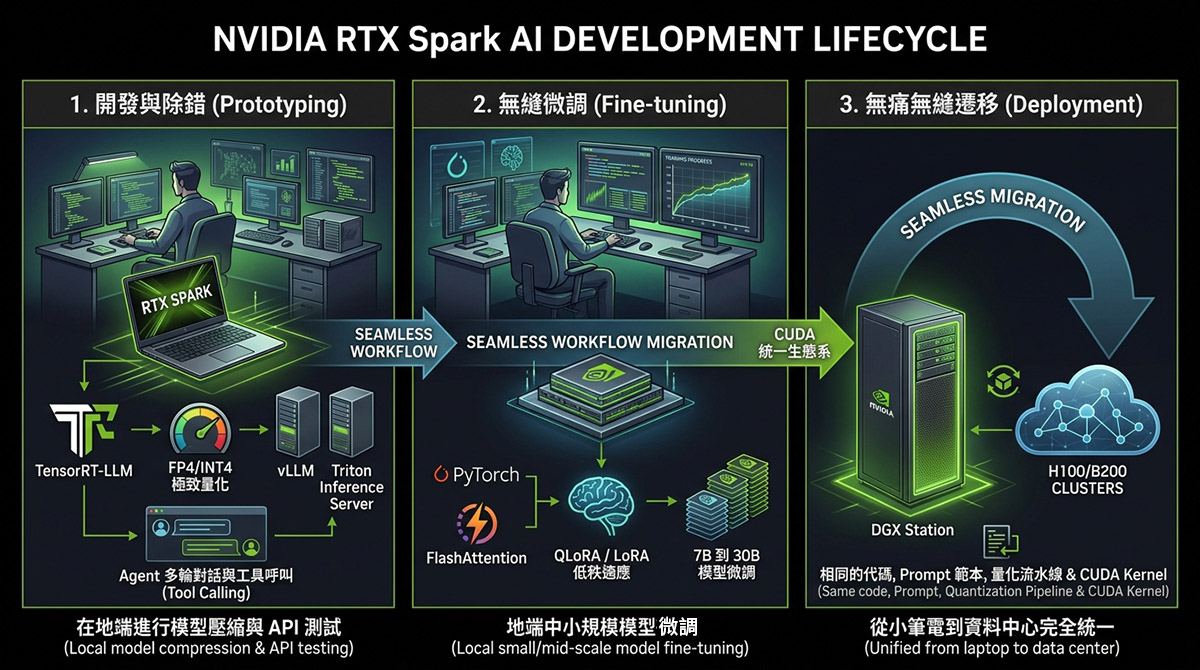
RTX Spark AI開發流程圖(協助製圖:AI)
1. 開發與除錯(Prototyping)
2. 無縫微調(Fine-tuning)
3. 無痛無縫遷移(Deployment)
這是 RTX Spark 架構最具戰略價值的環節。當企業在地端完成 Agent 工作流的完整驗證後,相同的應用程式碼、Prompt 範本、量化流水線(Quantization Pipeline)甚至是 底層的 CUDA Kernel,完全無需任何程式碼重構或平台轉譯,即可直接部署至企業內部的 DGX Station,甚至是雲端的 H100 或 Blackwell (B200) 伺服器叢集。
這種全管線一致性大幅降低了企業研發 AI 應用的工程複雜度,使團隊能夠以極低的成本在地端進行快速試錯,並以極高的效率將成品推向雲端規模化生產。
開箱即用:RTX Spark 出廠預裝環境與軟體組態
1. Microsoft Execution Containers(MXC)
2. NVIDIA AI Foundation & Apps
3. RTX AI Toolkit & AI Acceleration Runtime
4. NVIDIA Studio Driver & DirectML
5. WSL2 (Windows Subsystem for Linux) 預置組態
安全防線:Microsoft Execution Containers (MXC) 重構 Agent 平台架構
硬體提供了強大的算力基礎,但要讓 AI Agent 真正發揮價值,關鍵在於讓 Agent 能在 Windows 作業系統中代替使用者執行日常繁複工作,例如自主存取檔案系統、呼叫第三方 API、自動化操作瀏覽器以及監控背景事件。然而,這也引發了極其嚴峻的安全性與權限控管挑戰。
過往,為了讓 Agent 能夠順利執行任務,開發者往往需要直接給予 Agent 管理員權限。這種做法極易引發提示詞注入攻擊(Prompt Injection)——惡意攻擊者可透過輸入特定的誘導提示詞,劫持 Agent 的控制權,進而導致宿主系統遭破壞、機密資料外洩或被植入惡意程式。為了消除這一阻礙 AI Agent 邁向實用化的核心瓶頸,Microsoft 正式推出了作業系統層級的創新基礎架構:Microsoft Execution Containers(MXC)。
什麼是 MXC(Microsoft Execution Containers)?
-
秒級啟動與低資源開銷:傳統虛擬機啟動緩慢且佔用巨大的記憶體與 CPU 資源。MXC 透過作業系統核心層級的資源共享與輕量化隔離,實現了秒級啟動,並能提供極高密度的隔離環境,維持系統資源的高效利用與順暢運作。
-
持續背景執行:Agent 能在 MXC 容器內安全地作為背景服務(Background Process)長時間運行。使用者無需維持特定的應用程式視窗開啟,Agent 即可在後台安全地執行數據處理、事件監聽與自動化工作流。
築起企業級安全屏障:Protection, Observability, Governance
微軟官方指出:「我們正將這些基礎功能直接整合至 Windows 中,讓代理程式能受到安全保護、觀測與治理。透過 MXC、Microsoft Security 與 Agent 365,我們將釋放 Windows 上代理程式的完整潛力。」微軟的這一策略宣告,確立了未來 Windows 開發 Agent 的全新架構思維。
MXC 從三個核心維度,為地端運行的 AI Agent 構築了嚴密的企業級安全防線:
1. 安全保護(Protection)
MXC 為 Agent 建立了極為嚴格的「沙盒邊界」(Sandbox Policy)。Agent 在容器內呼叫系統 API、讀寫硬碟資料或存取網路時,均受到嚴格的最小權限原則(Least Privilege)限制。即使 Agent 不幸遭受 Prompt Injection 攻擊,攻擊者也被死死限制在 MXC 容器的邊界之內,無法越權存取宿主作業系統的敏感機密資料或破壞系統架構。
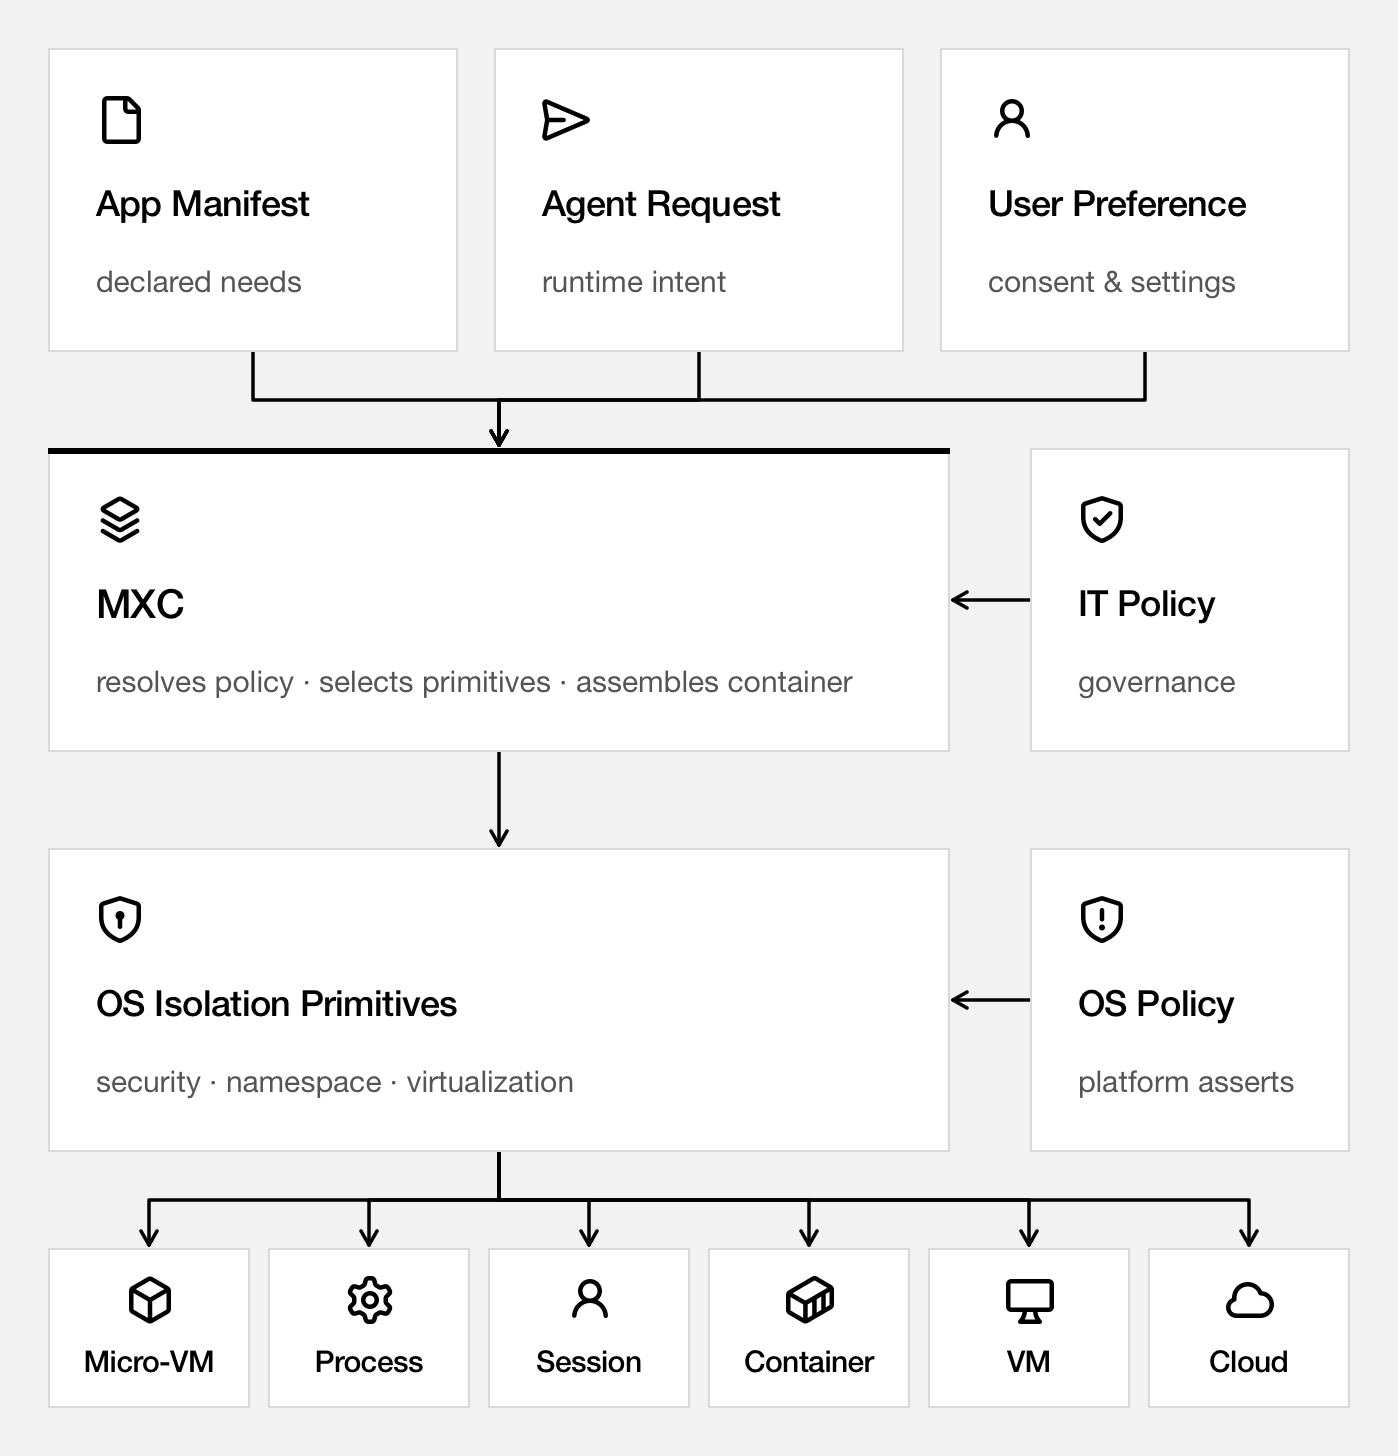
沙箱如何協助確保工具執行安全(source)
2. 可觀測性(Observability)
3. 治理(Governance)與 Agent 365 整合
結語
NVIDIA RTX Spark 與 Windows MXC 架構的結合,代表了地端 AI 開發環境的一次重大變革。NVIDIA 以完整的 CUDA 技術堆疊與 TensorRT-LLM 引擎,打破了跨平台開發的軟體碎片化藩籬,實現了從地端到雲端的無縫遷移;而 Microsoft 則透過 MXC 容器與 Agent 365,從作業系統底層為 AI Agent 提供了兼具安全保護、可觀測性與企業治理的運行基石。
對於致力於開發次世代 AI 應用與自主 Agent 的工程團隊而言,RTX Spark 不僅僅是一台高效能的開發終端,更是兼具極致效能、靈活疊代與企業級安全防線的完整開發生態系統,為地端 AI 應用的創新提供了無與倫比的強大動力。
(責任編輯:歐敏銓)
- 【地端AI開發策略】解析NVIDIA RTX Spark結合Windows MXC的開發架構 - 2026/10/16
- 2027年CSP資本支出總額估計破1.5兆美元 AI Server量價齊揚 - 2026/10/15
- 英特爾加速打造代理式AI時代的開放式基礎架構 - 2026/10/13
訂閱MakerPRO知識充電報
與40000位開發者一同掌握科技創新的技術資訊!